몇 시간 또는 며칠 동안 전력을 차단하는 사건과 달리, 랜섬웨어는 기업 운영의 생산성과 운영에 더 크고 훨씬 더 깊은 영향을 미칠 수 있는 잠재력을 가지고 있습니다.
여름 초, 파트너사인 코벤코(Covenco) 와 함께 진행한 고객 행사에서 저는 Veeam의 EMEA 솔루션 아키텍처 수석 디렉터인 폴 셀레시(Paul Szelesi)를 만났습니다. 이러한 행사는 파트너사와 그 고객들이 직면한 문제들을 직접 접할 수 있는 기회를 제공할 뿐만 아니라, 개인과 기업이 직면한 위협의 현실을 보여주는 중요한 계기가 됩니다. 폴은 Veeam의 역량과 Zadara의 역량이 어떻게 시너지 효과를 내는지에 대한 훌륭한 프레젠테이션을 제공했습니다. 핵심 메시지는 기업들이 데이터 유출 사고를 예상하고, 복잡한 랜섬웨어 공격으로부터 보호하기 위해 시스템 간의 분리를 확보해야 한다는 것이었습니다.
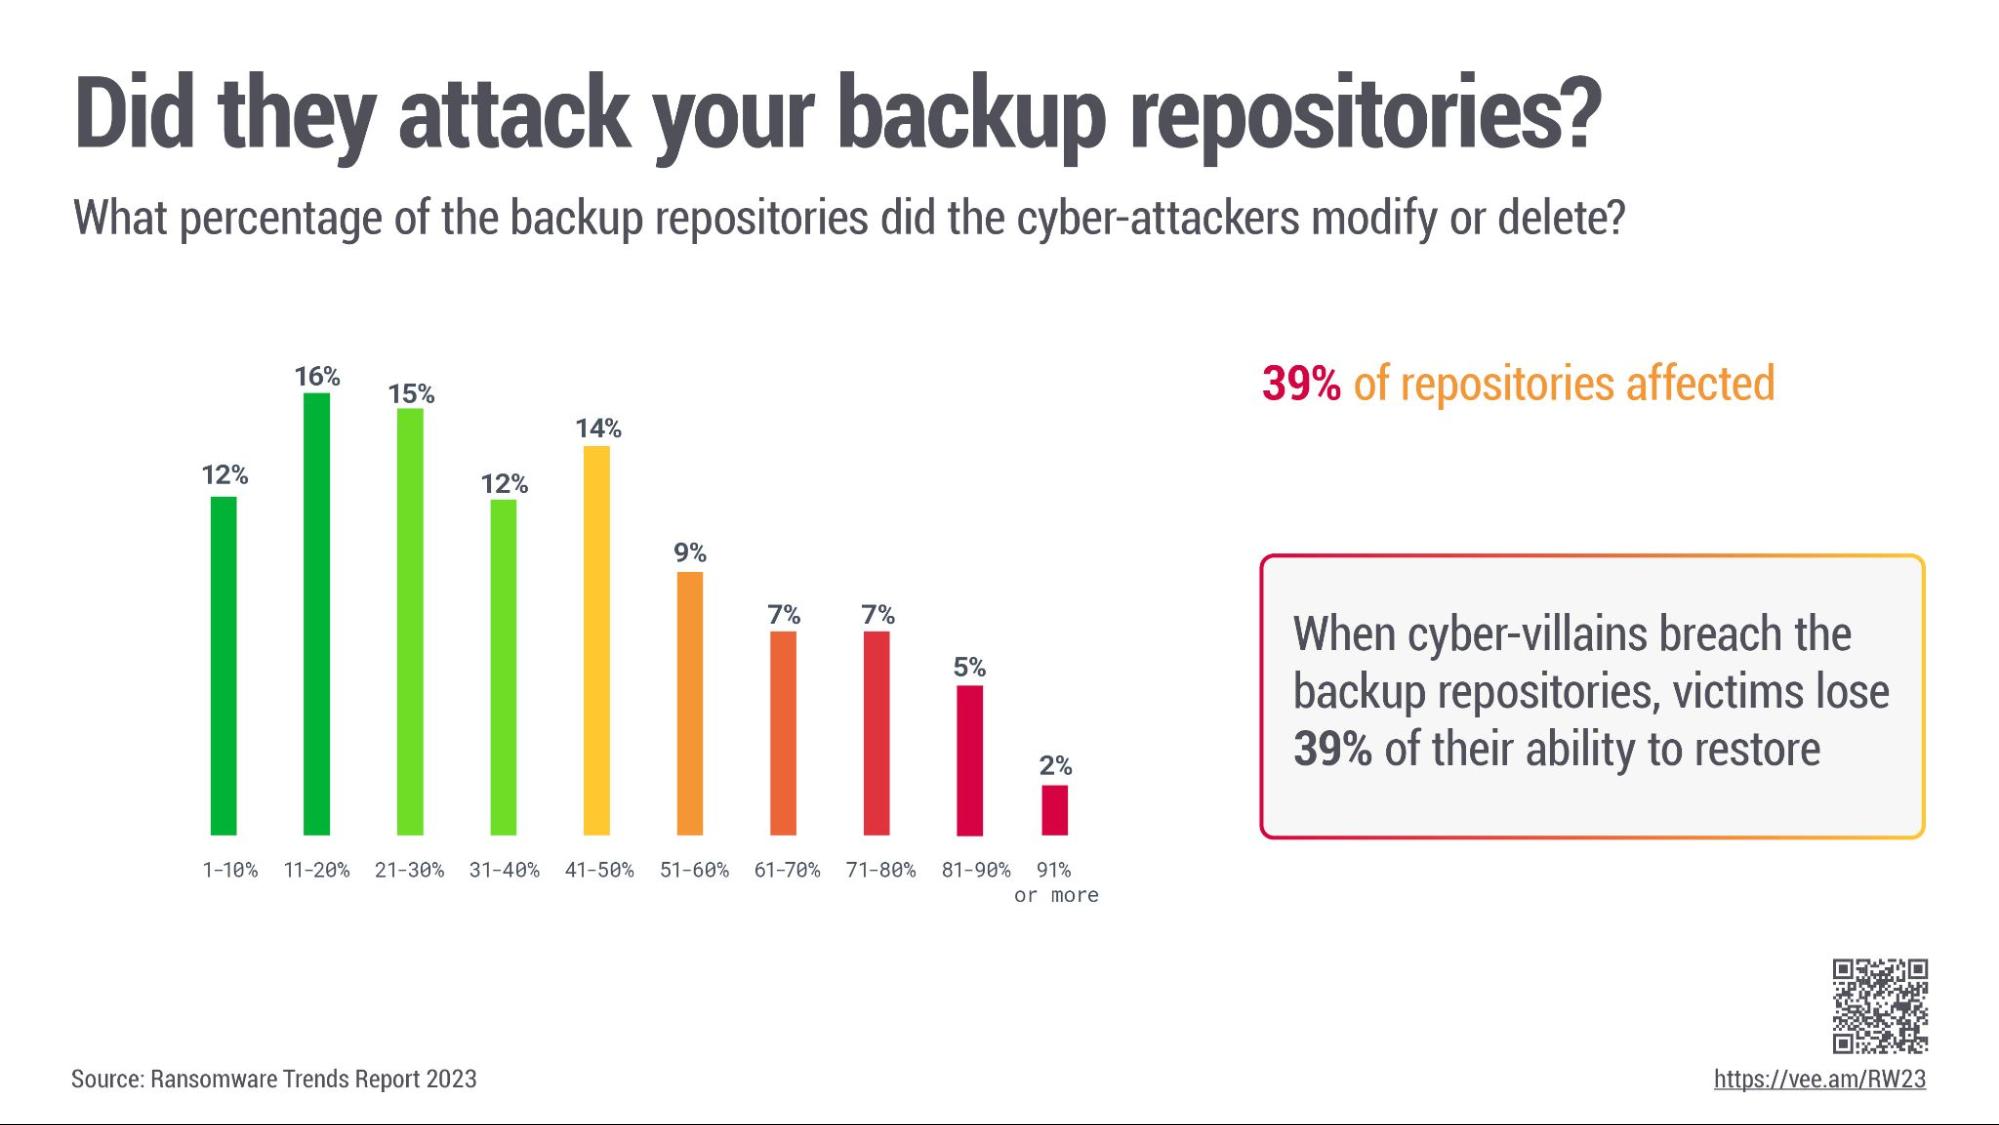
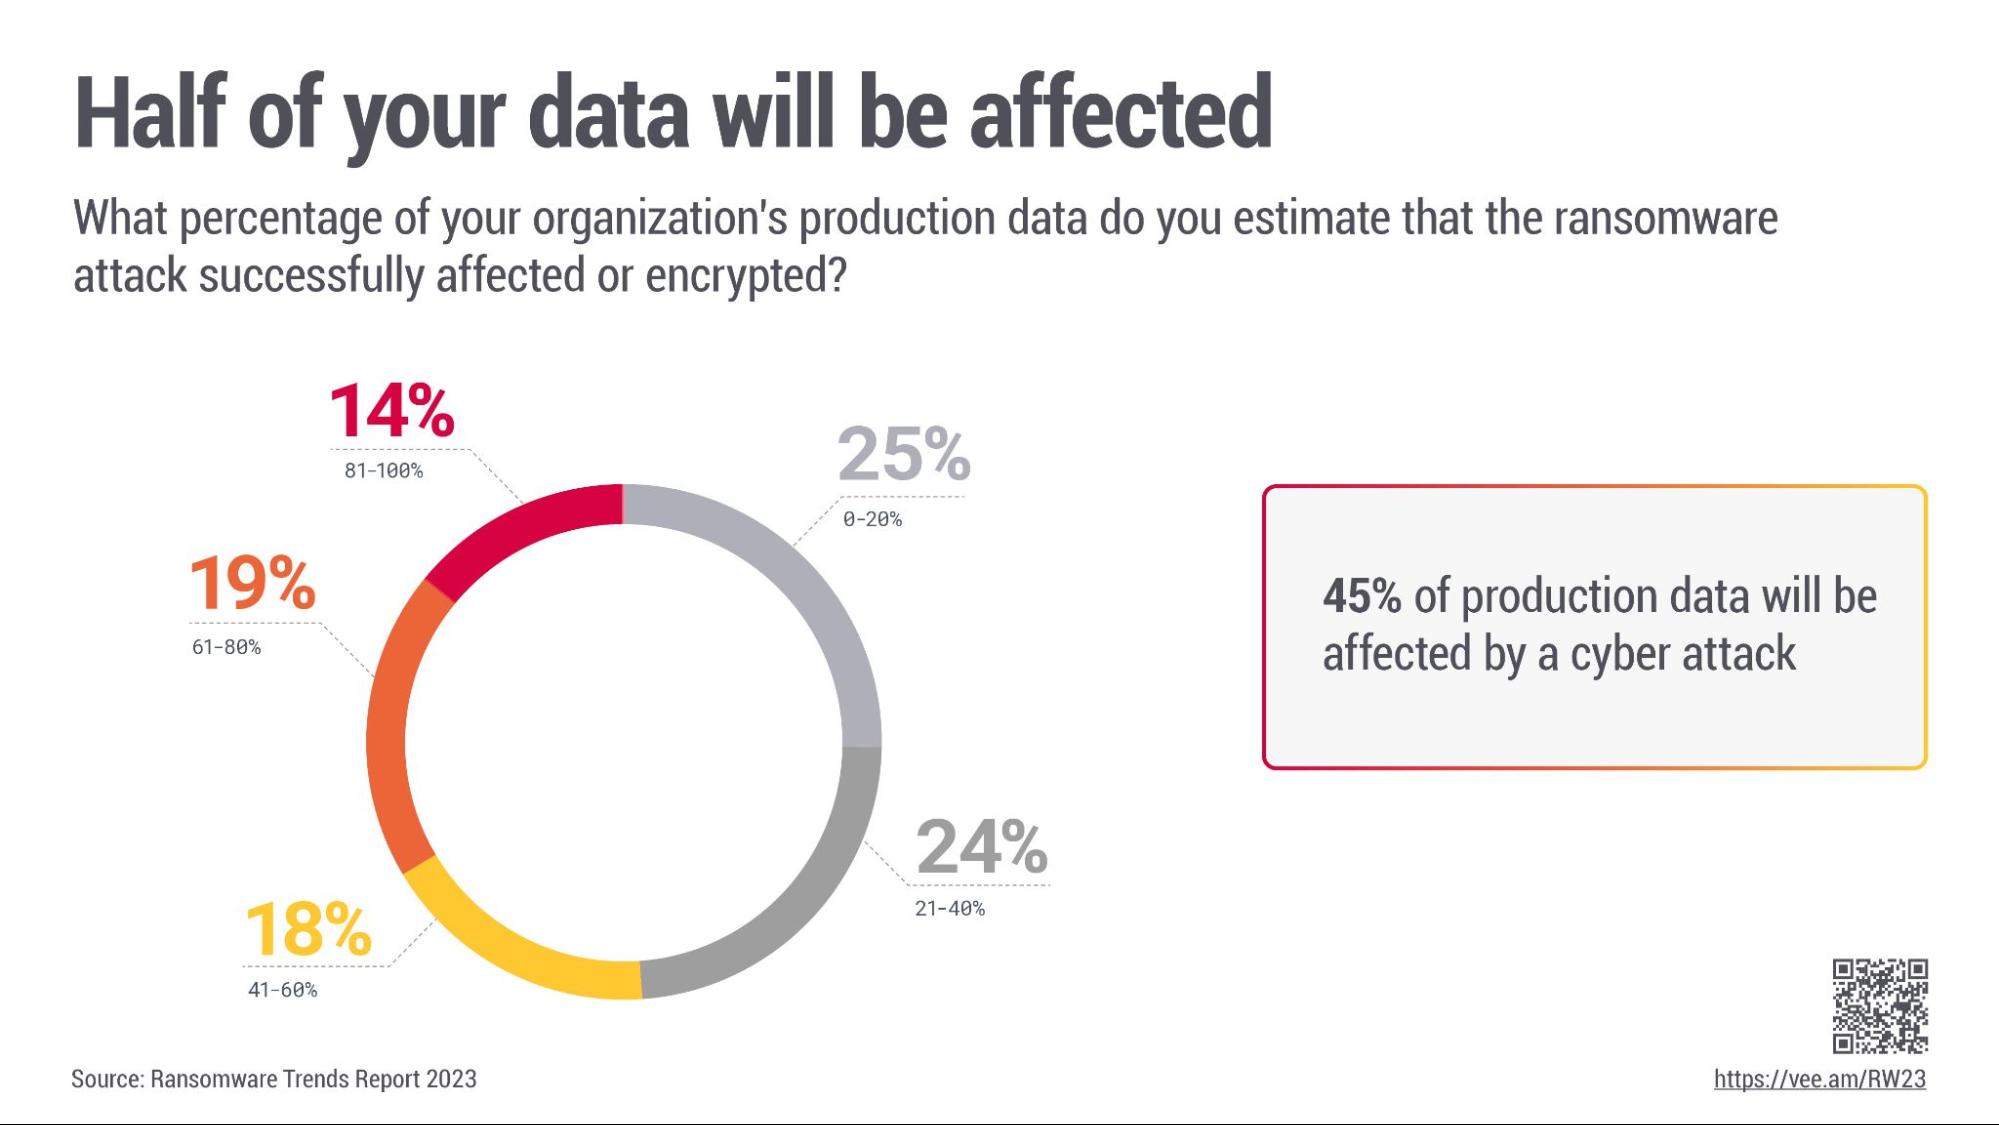
이 블로그 시리즈 에서 강조했듯이 , 랜섬웨어 공격은 점점 더 정교해지고 있으며, 우리를 보호하려는 인프라 자체를 공격하고 있습니다. 따라서 시스템에 패치를 적용하고 최신 상태로 유지하는 것은 일상적인 시스템 보안에 매우 중요합니다. 최근 SC 매거진에 보도된 바와 같이, 백업 및 복구 시스템에 대한 공격이 증가하고 있으며, 패치가 제공된 Veeam의 최근 취약점 을 패치하지 않은 조직의 공격자들이 악용하고 있습니다. 이는 최근 발표된 Veeam 랜섬웨어 동향 보고서 2023 에서 강조된 추세를 뒷받침합니다.
Veeam의 제휴 부문 수석 솔루션 아키텍트 제품 관리인인 스티브 퍼미스와 함께 진행한 최근 웨비나 에서 , 우리는 심층 방어(Defence in Depth)의 중요성과 다계층 접근 방식의 필요성에 대해 더 자세히 설명했습니다. 언제든 침해를 당할 수 있다는 가정하에 보안을 최우선으로 고려하여 인프라를 설계해야 합니다.
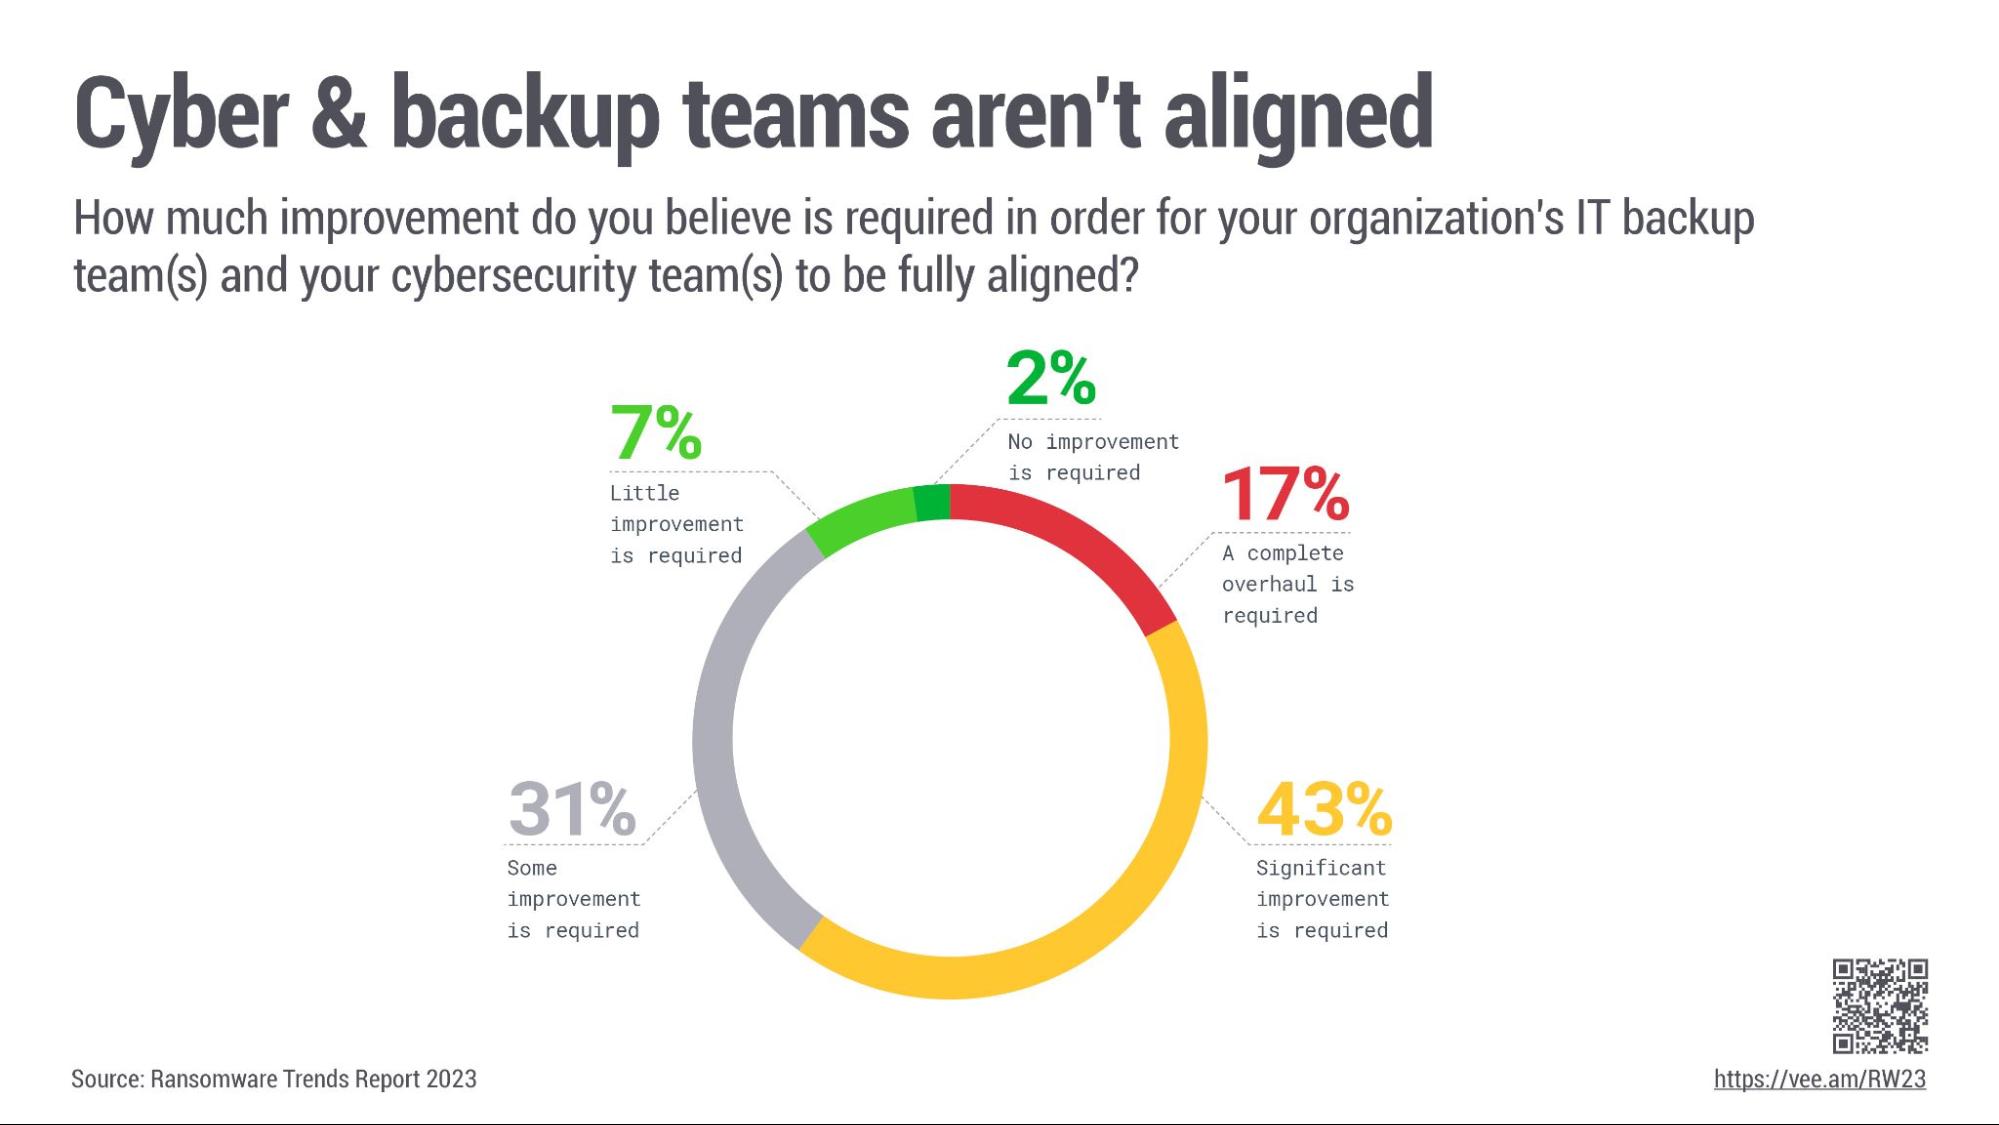
영국 국가 사이버 보안 센터는 보안을 통해 아키텍처에 대한 심층적인 조사를 시작하는 데 도움이 되는 훌륭한 지침을 제공합니다. 설계 원칙즉, 보안 태세를 갖추도록 팀을 정비해야 합니다. Veeam의 2023년 랜섬웨어 트렌드는 이러한 점을 잘 보여줍니다.
심층적인 방어 설계
먼저 환경과 그 환경의 모든 측면, 그리고 그 활동의 이유에 대해 이해하고, 사각지대를 찾아 공격자보다 먼저 해결해야 합니다. 시스템을 모니터링하고 안전한 환경을 유지해야 합니다. 수집하는 로그가 손상되지 않도록 해야 합니다. 랜섬웨어 공격은 범죄 현장과 같으므로 로그를 증거로 생각해야 합니다. 이를 염두에 두고 로그 데이터뿐만 아니라 모든 증거를 보존해야 합니다. 포렌식 분석이 완료될 때까지 기본 인프라를 사용할 수 없게 될 수도 있습니다.
VeeamOne은 백업 및 인프라 변경 사항을 모니터링하고 포괄적인 보고 및 알림을 제공할 수 있습니다. Zadara의 가상 프라이빗 스토리지 어레이(VPSA) 기능과 결합하면 VeeamOne 데이터베이스를 지원하는 격리된 저장소를 제공하여 모든 공격 경로를 최소화할 수 있습니다.
이제 시스템 로그를 통해 경고를 단방향 저장소로 전달하면 보안 태세를 더욱 강화할 수 있습니다. 이러한 경고 시스템은 Crowdstrike LogScale, Splunk 또는 Jorge de la Cruz가 자신의 블로그에서 설명한 Grafana Loki 환경과 같은 보다 포괄적인 환경의 일부로 활용될 수 있습니다.
보이지 않고 관찰할 수 없는 것을 방어할 수는 없지만, 좋은 디자인 원칙에 따라 관찰 도구를 보호해야 하며, 타협안을 확산하기 어렵게 만들되 보기 쉽게 만드는 것이 좋은 일입니다.
자다라의 차이점
Zadara는 객체 스토리지 전문 업체나 하이퍼스케일 클라우드 업체와 달리 블록, 파일, 객체 등 모든 프로토콜에 걸쳐 비즈니스 스토리지 요구 사항의 모든 측면을 지원하는 다단계 스토리지를 제공합니다. Zadara의 스토리지는 클라우드 컴퓨팅 역량과 결합되어 소규모에서 중규모, 대규모까지 동적으로 확장 가능한 인프라를 제공하여 어떤 환경에서든 포괄적인 복구 솔루션을 제공합니다.
Zadara를 스토리지 인프라 파트너로 선택하면 경쟁 솔루션에서는 필요하지 않은 방식으로 여러 계층의 시스템 분리를 구축할 수 있습니다. 하나의 VPSA(가상 서버 스토리지) 데이터가 손상되더라도 Zadara를 사용하면 더욱 효과적으로 제어하고 피해를 최소화할 수 있습니다. 각 VPSA에 다단계 인증(MFA)을 적용하면 Zadara 환경에서 동서 방향으로의 침투를 더욱 어렵게 만들 수 있습니다. Veeam 2023 랜섬웨어 보고서 에서 강조된 바와 같이, 침해 발생 시 그 영향을 최소화하는 것이 매우 중요합니다 . Zadara를 Veeam 설계에 통합하면 더욱 강력한 심층 보안 방어 전략을 구현할 수 있습니다.
Zadara의 특허받은 아키텍처는 전용 리소스를 보장하여 데이터베이스 및 백업 애플리케이션이 동일 플랫폼에서 동시에 실행될 때, 또는 객체 스토리지 요구 사항이 시간이 지남에 따라 변경되거나 NAS에서 객체 스토리지로 드라이브를 이동해야 할 때 발생하는 '노이즈 네이버' 영향을 방지합니다. 이러한 동적인 유연성과 분리 기능은 업계 최고 수준입니다.
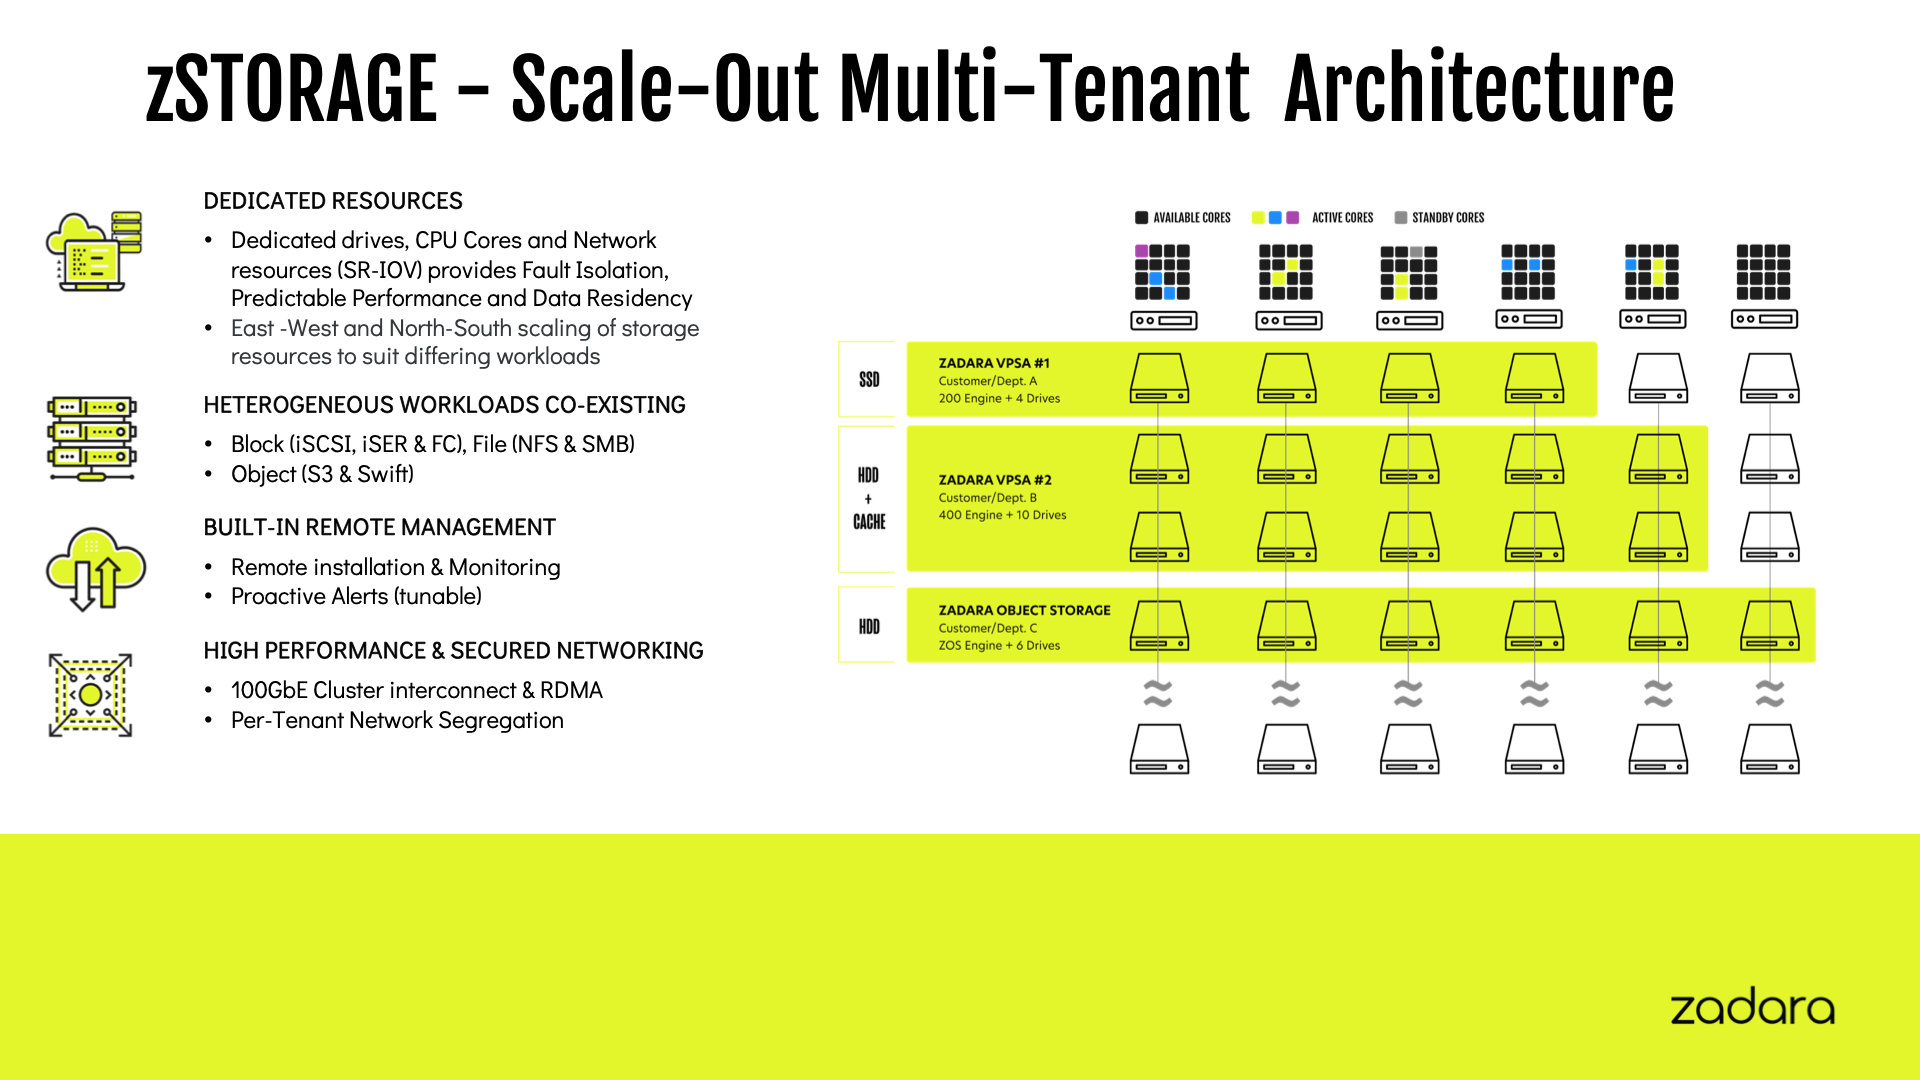
기술 스택을 검토하고 모든 공격 지점을 파악하고 이를 어떻게 완화할 것인지 결정할 때, Zadara를 사용하면 선택과 유연성을 바탕으로 목표를 달성하는 데 도움이 되는 다양한 옵션이 있다는 점을 기억하십시오. 다양한 미디어(HDD 및 SSD), 다양한 액세스 프로토콜, 다양한 관리 계층, 볼륨별 암호화 활성화/비활성화, 볼륨별 중복 제거 및 압축 활성화/비활성화, 변경 불가능한 객체 스토리지, KMIP 통합 등 다양한 옵션이 있습니다.
저희에게 연락하여 심층적인 방어를 제공하는 데 어떻게 도움을 드릴 수 있는지 알아보세요.