랜섬웨어 와 같은 사이버 위협이 만연한 시대에 , 조직의 데이터를 보호하기 위해서는 변경 불가능한 백업을 생성하는 것이 매우 중요합니다. HYCU 와 Zadara 객체 스토리지 의 조합은 이러한 목적에 강력한 솔루션을 제공합니다. 이번 블로그에서는 변경 불가능한 백업 및 복구 플랫폼을 구축하는 방법을 살펴보겠습니다.
Zadara와 HYCU가 우수한 복구 능력을 갖추는 이유는 무엇일까요?
- HYCU 유연성, 고급 기능, 다양한 스토리지 플랫폼 지원으로 유명한 선도적인 엔터프라이즈급 백업 및 복구 솔루션입니다.
- 자다라 객체 스토리지 고성능, 확장성 및 보안성을 갖춘 스토리지 플랫폼입니다. 객체 잠금 변경 불가능한 백업을 지원하는 기능입니다. 변경 불가능한 스토리지는 지정된 보존 기간 동안 데이터가 수정되거나 삭제되는 것을 방지하여 규정 준수 및 랜섬웨어 방지를 보장합니다.
이러한 솔루션을 함께 사용하면 조직에서 안전하고 안정적이며 규정을 준수하는 데이터 보호를 달성할 수 있습니다.
변경 불가능한 백업: 모범 사례
- 다단계 인증(MFA) 사용: 무단 변경을 방지하기 위해 MFA(다단계 인증)를 사용하여 HYCU와 Zadara에 대한 접근을 보호하십시오.
- 보존 정책을 신중하게 정의하세요. 필요한 경우가 아니면 지나치게 긴 보존 기간을 설정하지 마세요. 이러한 설정은 소급적으로 수정할 수 없습니다.
- 정기적으로 감사 로그를 검토하세요. HYCU와 Zadara 모두 백업 및 스토리지 활동을 추적하는 로깅 기능을 제공합니다.
- 규정 준수 표준과 통합: 변경 불가능한 백업이 GDPR, HIPAA, CCPA 등의 법률 및 업계별 규정을 준수하는지 확인하세요.
진행 중: 변경 불가능한 백업 모니터링 및 관리
- 백업 무결성 확인
- HYCU에 내장된 유효성 검사 도구를 사용하여 백업이 완전하고 복구 가능한지 확인하십시오.
- 불변성 모니터링
- HYCU의 데이터 보존 정책을 정기적으로 확인하여 데이터 보호 전략을 준수하는지 확인하십시오.
- 회복 훈련 수행
- 변경 불가능한 백업에서 데이터를 복원하는 능력을 테스트하여 만일의 사태에 대비하십시오. 재해 복구 시나리오.
단계별 가이드
1 단계 : Zadara 객체 스토리지를 구성합니다.
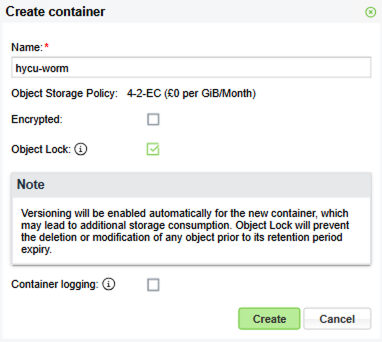
- 객체 잠금이 활성화된 컨테이너를 설정합니다.
- Zadara Object Storage Management 사용자 인터페이스에 로그인합니다.
- 로 이동 콘솔에서 섹션 추가 새로운 컨테이너.
- 활성화 객체 잠금 버킷 생성 시 이 기능을 추가하면 컨테이너가 WORM(Write Once, Read Many) 정책을 지원할 수 있습니다.
- 이 예시에서는 백업용 컨테이너 하나와 아카이빙용 컨테이너 하나, 총 두 개의 컨테이너를 생성하겠습니다.

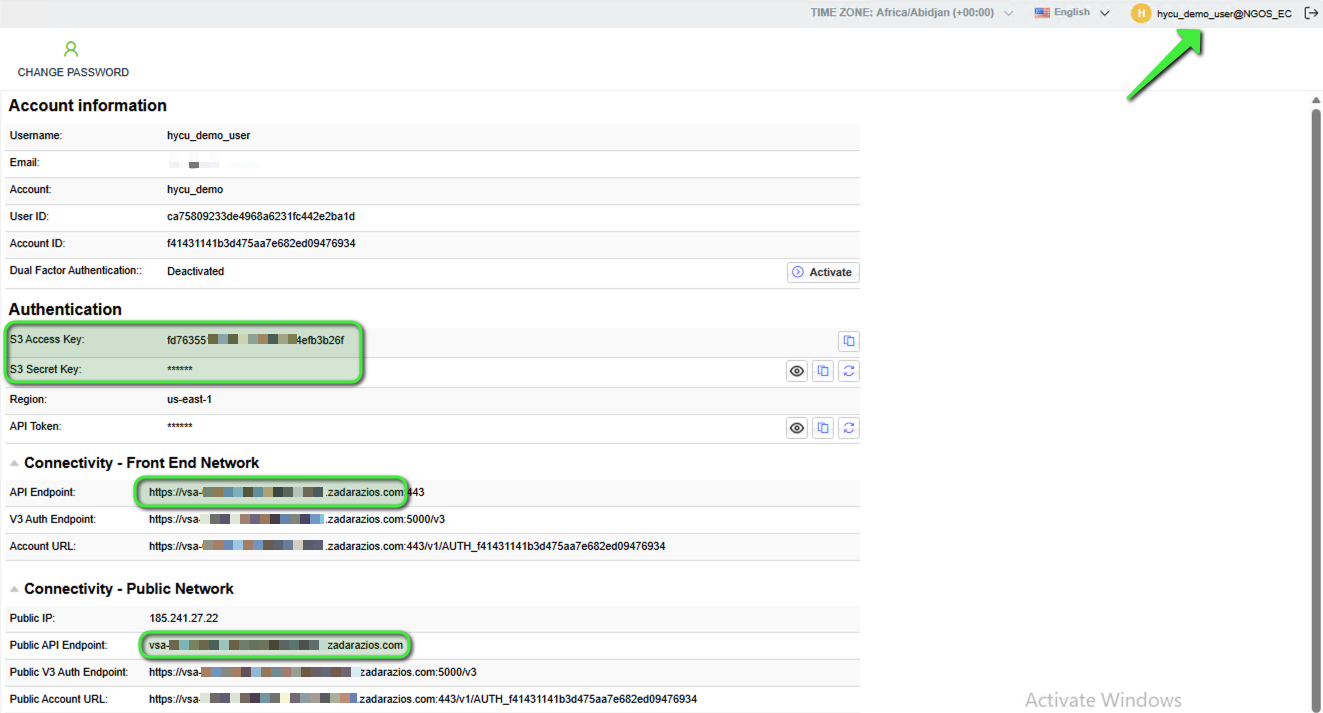
- 액세스 자격 증명 찾기
- The 액세스 키, 비밀 키 API 엔드포인트 객체 저장소에 대한 사용자 정보는 UI 오른쪽 상단의 사용자 이름을 클릭하면 "사용자 정보"에서 확인할 수 있습니다. HYCU는 이 자격 증명을 사용하여 Zadara 컨테이너를 인증하고 상호 작용합니다.
- 참고: 내부/비공개 액세스의 경우 프런트엔드 API 엔드포인트를 선택하십시오. 공용 IP 주소 및 URL을 사용하는 경우 공용 API 엔드포인트를 선택하십시오.

- 컨테이너에 객체 잠금 유지 기간을 적용합니다.
이 단계는 컨테이너에 기록될 모든 객체에 대해 객체 잠금 보존 기간을 설정하는 데 매우 중요합니다. 여기서 설정하는 기간은 최소 보존 기간이 됩니다. 필요한 경우 HYCU 백업 정책에서 보존 기간을 더 길게 설정할 수 있습니다.
참고: 다음 단계에서는 AWS CLI 도구('aws s3api')를 사용해야 합니다. 자세한 내용은 여기에서 확인할 수 있습니다.
a. '.aws/credentials' 파일에 다음과 같은 섹션을 추가하십시오.
[ ngos_user ]
aws_access_key_id = <여기에 키를 입력하세요>
aws_secret_access_key = <여기에 키를 입력하세요>
b. 사용할 변수를 설정합니다. 예:
- user@users-MacBook ~ % AWSUSER=ngos_user
- user@users-MacBook ~ % ENDPOINT=https://vsa-.zadarazios.com
- user@users-MacBook ~ % 버킷=
c. 설정을 컨테이너에 적용합니다(필요에 따라 "Days" 값을 변경하십시오).
a. user@users-MacBook ~ % aws s3api –profile $AWSUSER –endpoint-url=$ENDPOINT put-object-lock-configuration –bucket $BUCKET –object-lock-configuration '{ “ObjectLockEnabled”: “Enabled”, “Rule”: { “DefaultRetention”: { “Mode”: “COMPLIANCE”, “Days”: 2 }}}'
d. 설정이 올바르게 적용되었는지 확인하려면:
- user@users-MacBook ~ % aws s3api –profile $AWSUSER –endpoint-url=$ENDPOINT get-object-lock-configuration –bucket $BUCKET
예. 예상 출력:
{
“ObjectLockConfiguration”: {
“ObjectLockEnabled”: “활성화됨”,
"규칙": {
“기본 유지 기간”: {
모드: "규정 준수"
"일수": 2
}
}
}
}
참고: 데이터 백업이 완료되면 나중에 이 마지막 단계로 돌아오십시오.
f. HYCU에서 새로 백업된 객체 중 하나를 확인하여 보존 날짜를 확인하려면:
- user@users-MacBook ~ % aws s3api –profile $AWSUSER –endpoint-url=$ENDPOINT get-object-retention –bucket $BUCKET –key bkpctrl/ / /…/
g. 예상 출력:
{
"유지율": {
모드: "규정 준수"
“RetainUntilDate”: “2026-01-17T17:51:52+00:00”
}
}
4. 객체 잠금 확인
- 자세한 내용과 따라야 할 몇 가지 예시 단계는 Zadara 사용자 가이드에서 찾을 수 있습니다. 여기에서 확인하세요.
2 단계 : Zadara 객체 스토리지를 HYCU와 통합하세요
참고: 아카이빙 기능을 사용하려면 HYCU 백업 어플라이언스에서 태깅 기능을 비활성화해야 합니다. 비활성화 방법은 다음과 같습니다.
- HYCU 백업 어플라이언스에 SSH로 접속합니다.
- 편집 구성.속성 에있는 파일을 /opt/그리즐리:
[hycu@hycu-appliance ~]$ sudo vi /opt/grizzly/config.properties
다음 줄을 추가하세요:
target.cloud.skip.tagging.endpoint.suffixes=.zadarazios.com
참고: NGO가 다른 도메인 접미사를 사용하는 경우 위의 줄에서 'zadarazios.com'을 해당 접미사로 바꿔 수정하십시오.
vi를 저장하고 종료한 다음 Grizzly 서비스를 다시 시작하십시오.
[hycu@hycu-appliance ~]$ sudo systemctl restart grizzly
- HYCU에 Zadara 컨테이너를 대상으로 추가하세요
- 먼저 HYCU 버전 5.2.1 이상을 사용하고 있는지 확인하십시오.
- 열기 HYCU 웹 콘솔 ~로 이동 목표 왼쪽 메뉴에서.
- + 추가.
- 왼쪽 메뉴에서 아마존 S3 / S3 호환 저장 유형으로.
- 이 저장 구성 요소의 이름을 입력하십시오.
- 필요한 경우 설명을 입력하세요.
- 원하는 동시 백업 수량을 설정하십시오.
- 참고 : 활성화만 보관용으로 사용 추가 컨테이너에 적용됩니다. 백업 작업에 사용될 컨테이너에는 이 기능이 활성화되어 있으면 안 됩니다.
- 압축 활성화 필요한 경우.
- 다음.
- 지정 중량 저장소의 일부입니다(필요에 따라 나중에 변경할 수 있습니다).
- 럭셔리 서비스 엔드포인트 Zadara의 API 엔드포인트 URL을 입력하세요(예: https://vsa-.zadarazios.com).
- 떠나 스토리지 클래스 기본값으로 설정합니다.
- $XNUMX Million 미만 버킷 이름 1단계에서 생성한 객체 잠금 컨테이너의 이름을 입력합니다.
- 입력 액세스 키 ID 비밀 액세스 키 세부.
- 중요 사항: 가능 경로 스타일 액세스
- 사용 안 함 측정 대상 필수 사항이 아니기 때문입니다.
- 찜하기 새로운 목표.
- 필요한 경우, 이 단계를 반복하여 2를 생성하십시오.nd 대상/컨테이너를 선택하고 아카이빙을 활성화합니다.


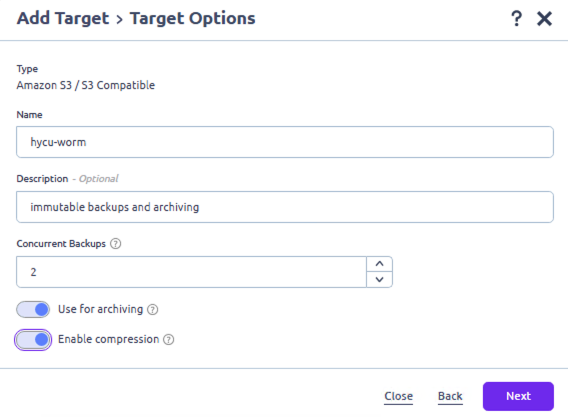
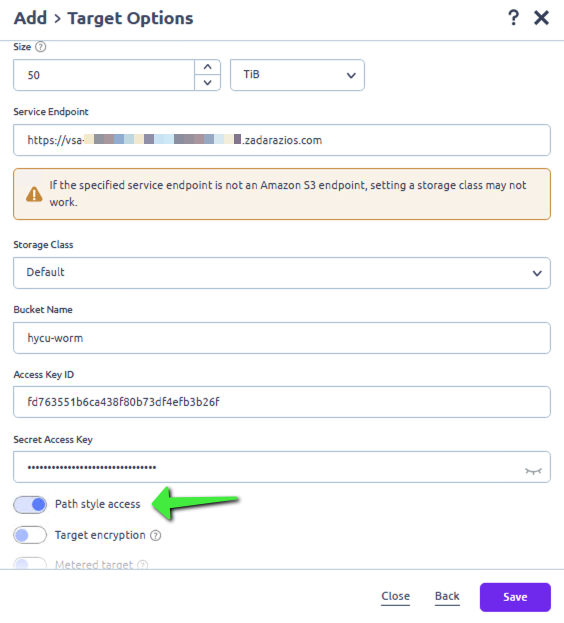
잠시 후 대상이 생성됩니다. 컨테이너에 객체 잠금이 활성화되었음을 나타내는 방패 아이콘을 확인하세요.
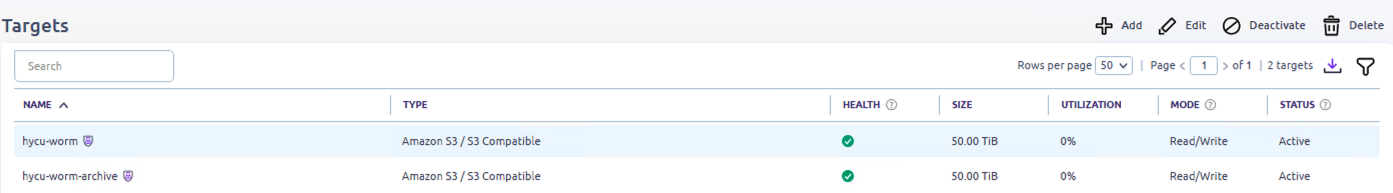
3 단계 : 불변성을 활용하는 백업 정책을 생성하세요.
- 아카이빙 구성 (필요한 경우)
- HYCU에서 다음으로 이동하세요. 정책 왼쪽 메뉴에서.
- 보관 처리
- + 신규
- 입력 이름 정책에 관하여.
- 필요한 경우 설명을 추가하세요.
- 옵션: 필요에 따라 설정
- 시작 시간: 시간을 지정하세요
- 시간대: 시간대를 지정하세요
- 반복 주기: 값 지정
- 보존 기간: 값을 지정하세요
- 대상: 아카이빙을 위해 생성된 관련 대상을 선택합니다.
- 찜하기
- 백업 정책을 정의하세요
- HYCU에서 다음으로 이동하세요. 정책 왼쪽 메뉴에서.
- + 신규.
- 입력 이름 정책에 관하여.
- 필요한 경우 설명을 추가하세요.
- 옵션: 선택 아카이빙.
- 필요에 따라 RPO, RTO 및 보존 설정을 구성하십시오.
- 백업 대상 유형을 선택하십시오. 목표.
- 구성 백업 임계값 백업 체인 길이 필요에 따라.
- 아카이빙: 드롭다운 목록에서 관련 데이터 아카이브를 선택하십시오.
- 찜하기.
- vCenter 서버에 연결하여 가상 머신을 백업합니다.
- HYCU에서 다음으로 이동하세요. 관리 > 소스 > 하이퍼바이저.
- + 신규
- 접속에 필요한 정보(URL/사용자 이름/비밀번호)를 입력하세요. 다음을 클릭하세요.
- vSphere 세부 정보가 올바른지 확인하십시오. 다음으로 이동하십시오.
- 유효성 검사가 성공하면 저장하세요.
- vSphere 클라우드의 가상 머신 목록이 표시되어야 합니다.
- 가상 머신 백업
- HYCU에서 다음으로 이동하세요. 가상 머신.
- 새로 생성된 정책에 따라 백업할 VM을 선택하십시오.
- 정책 설정.
- 관련 정책을 선택하고 클릭하세요. 양수인.
- 백업 진행 상황을 모니터링하세요. 작업.
- 개체는 Zadara 개체 저장소 사용자 인터페이스에서 볼 수 있거나 3을 사용하여 볼 수 있습니다.rd S3 브라우저와 같은 파티 소프트웨어 애플리케이션.
- 개체 잠금 유지 종료 날짜(즉, 변경 불가능한 보존 날짜)는 각 개체의 South 창에 있는 HTTP 헤더 탭에서 찾을 수 있습니다.
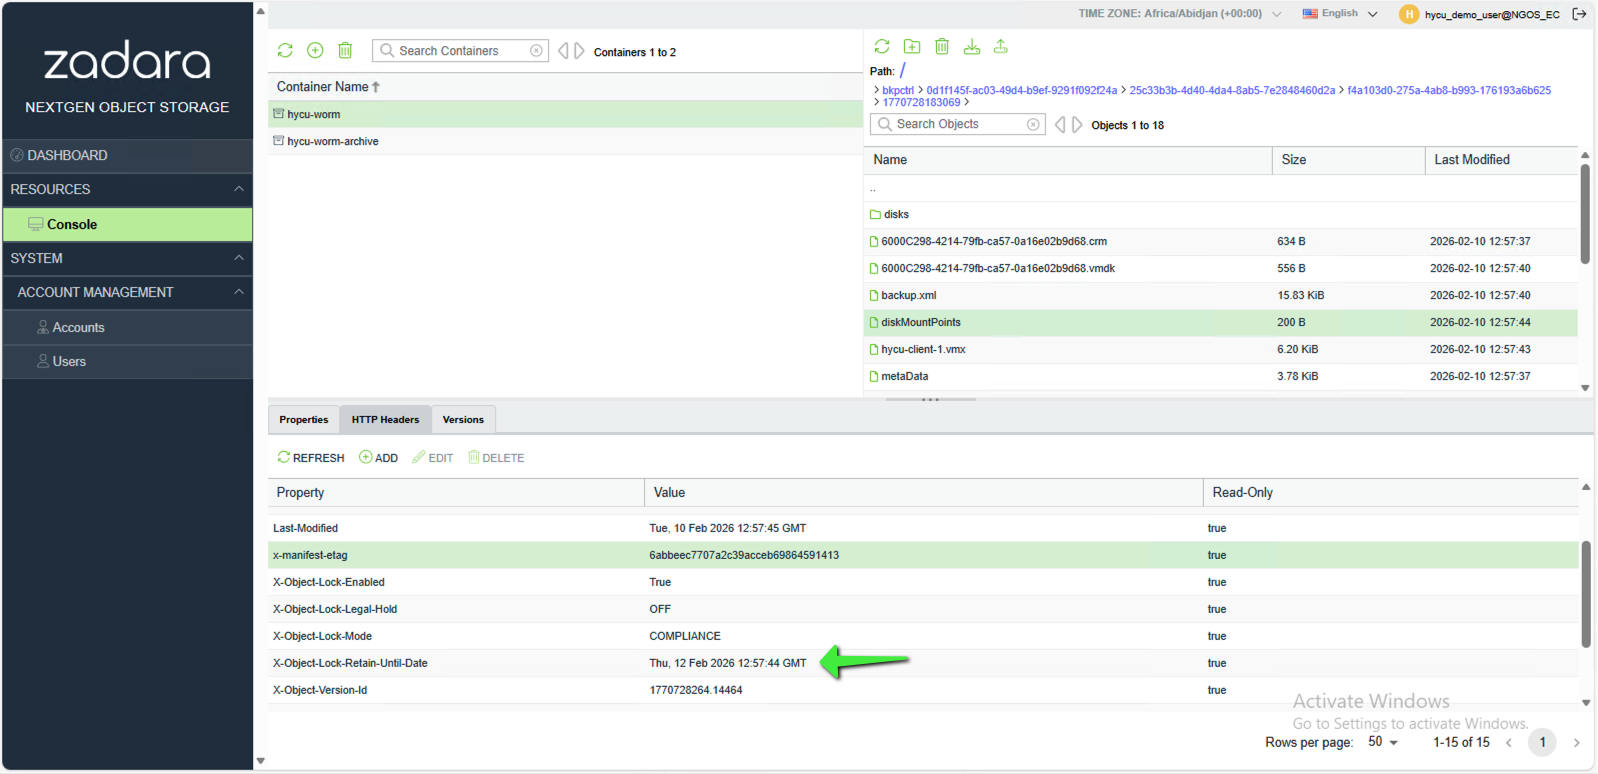
이제 변경 불가능한 백업이 구성되었습니다.
4 단계 : 데이터 불변성 테스트 및 손상된 데이터 복구
1.4단계에서 자세히 설명했듯이, 객체에 미래 날짜 및 시간이 설정된 경우 해당 객체는 삭제할 수 없습니다. 악의적인 공격이 발생한 경우, 공격자를 속이기 위해 객체가 삭제된 것처럼 보일 수 있습니다. 하지만 실제로는 삭제 표시로 객체가 대체되어 객체가 가려진 것일 뿐입니다. 다음 섹션에서는 이러한 시나리오와 "삭제된" 객체를 복구하는 방법을 설명합니다.
버전 관리 및 객체 잠금에 대한 자세한 정보는 여기에서 확인할 수 있습니다.
- 버전 관리(객체 삭제) – https://guides.zadarastorage.com/ngos-guide/latest/ngos-console.html#deleting-an-object
- 객체 잠금 – https://guides.zadarastorage.com/ngos-guide/latest/ngos-console.html#object-lock-containers
API 명령을 사용하여 CLI에서 잠긴 객체를 삭제하려고 하면 작업이 차단됩니다.
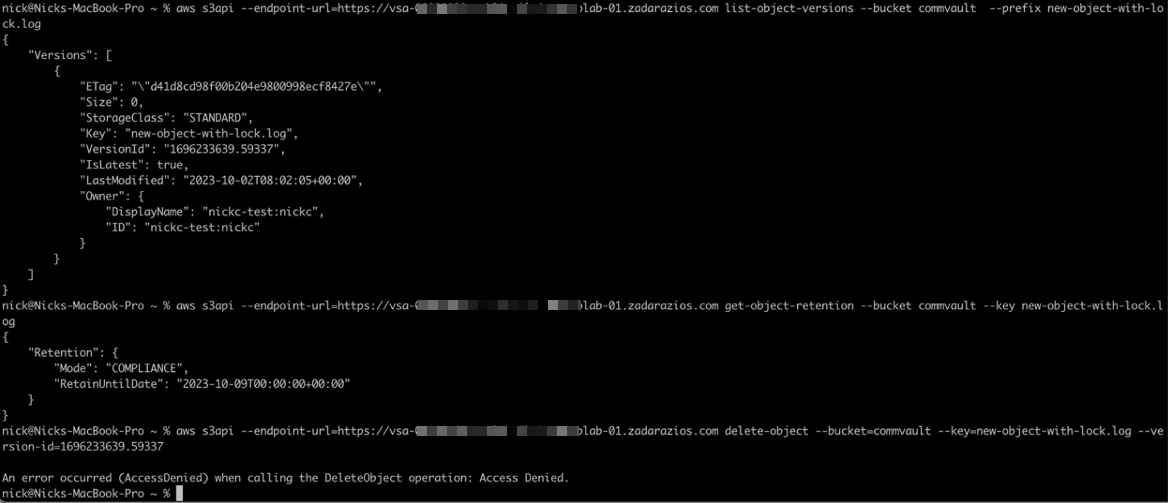
하지만 GUI에서는 삭제 요청이 처리되고 성공적으로 완료된 것으로 나타납니다.
나중을 위해 버전 ID를 기록해 두세요(끝나는 부분은 59337입니다):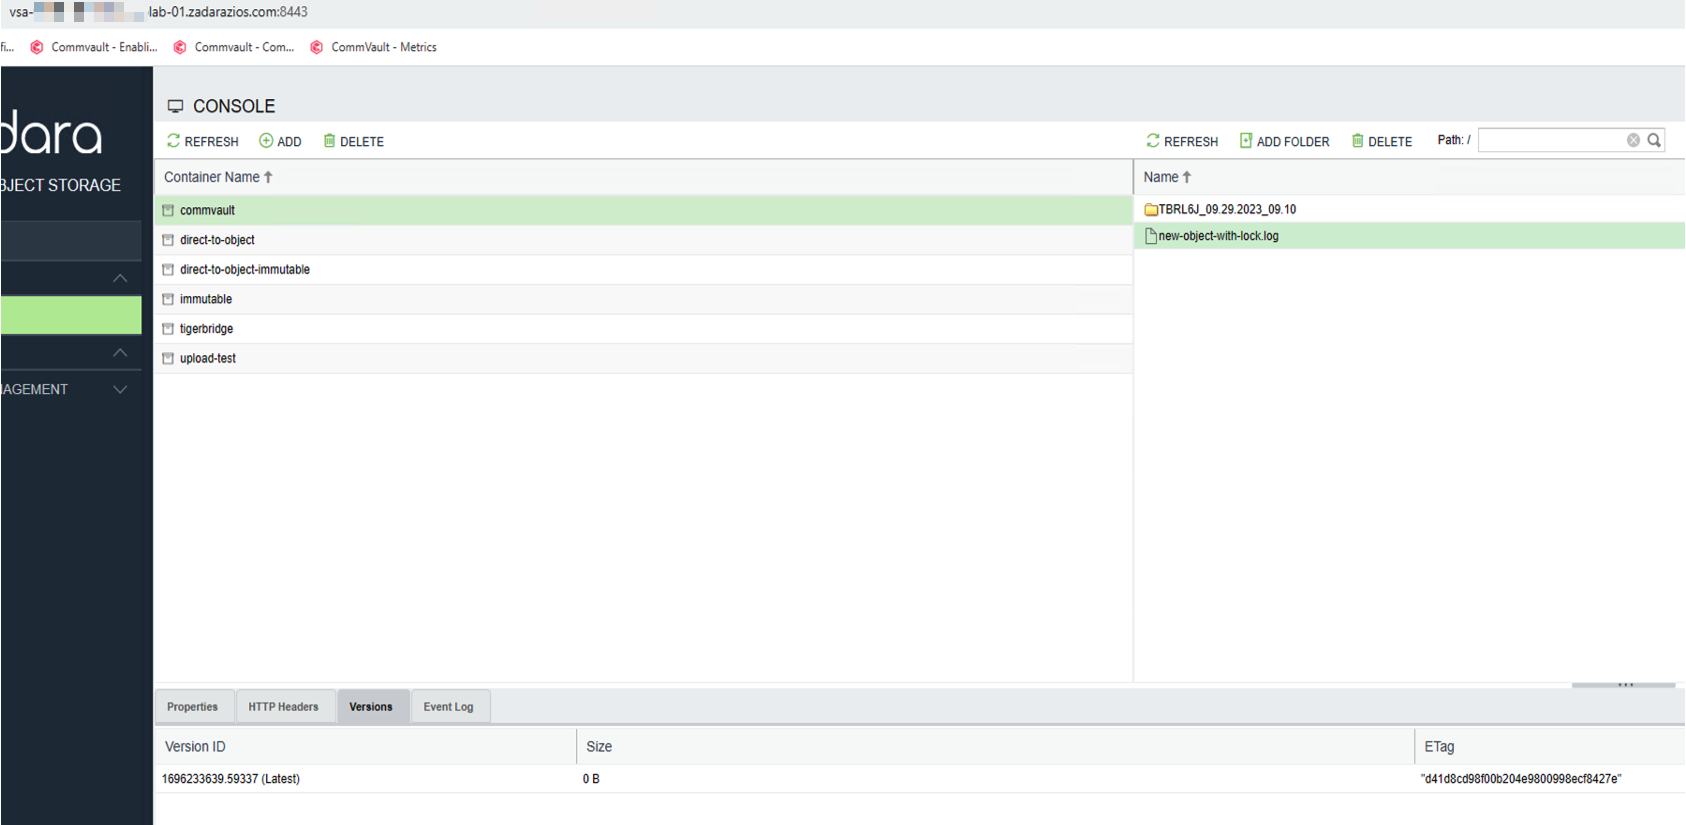
X-Object-Lock-Retain-Until-Date는 미래입니다.
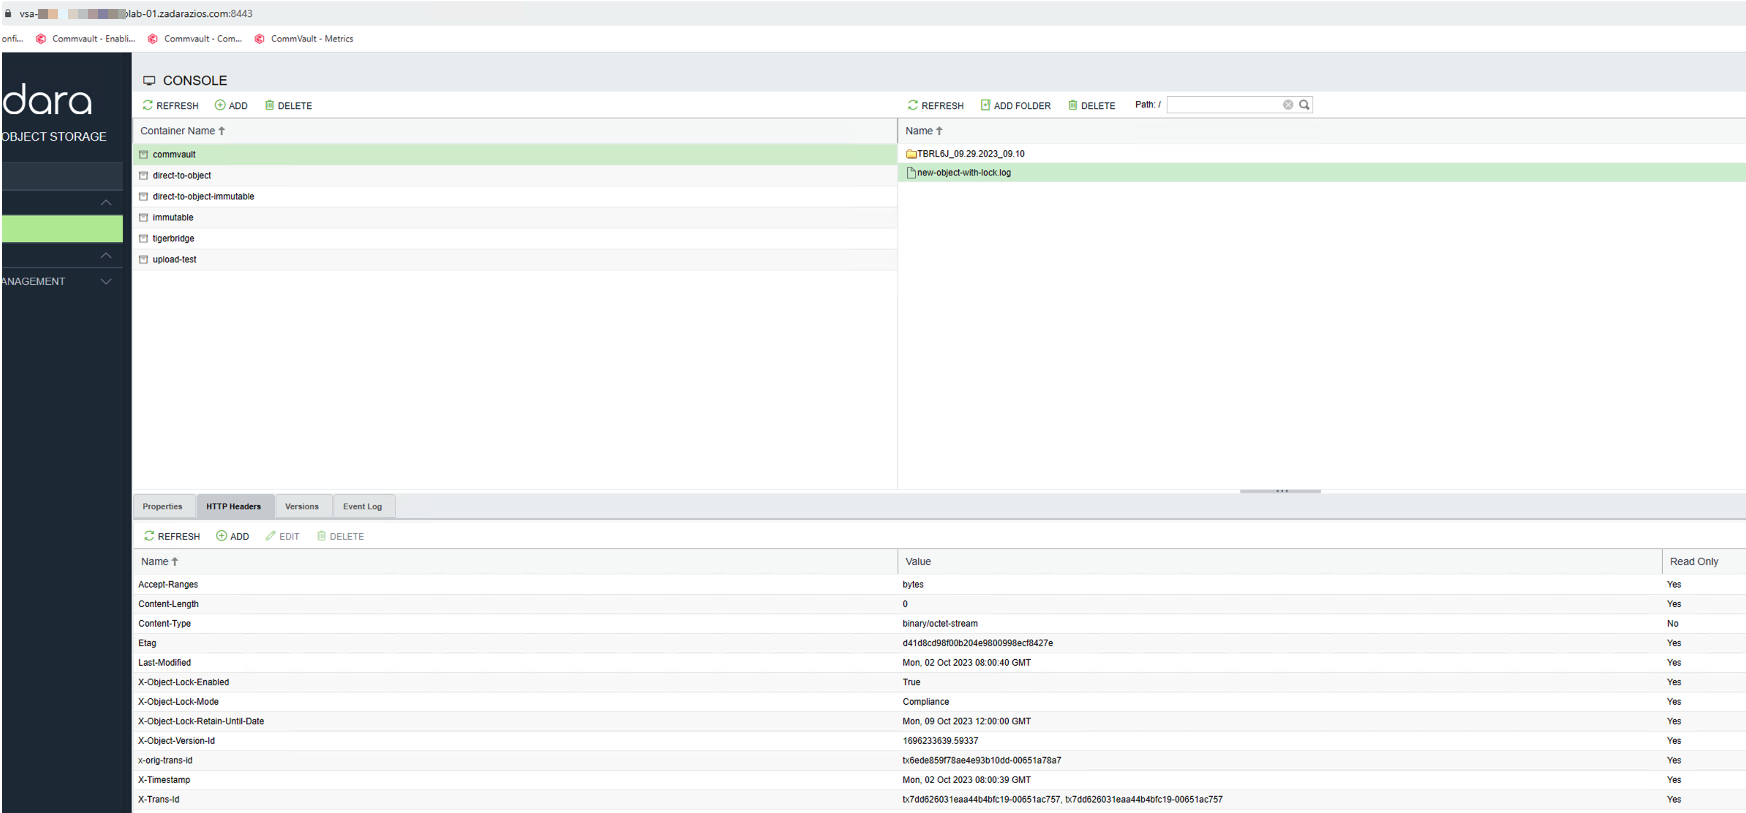
UI에서 객체를 삭제하면 성공적으로 작동하는 것 같습니다.
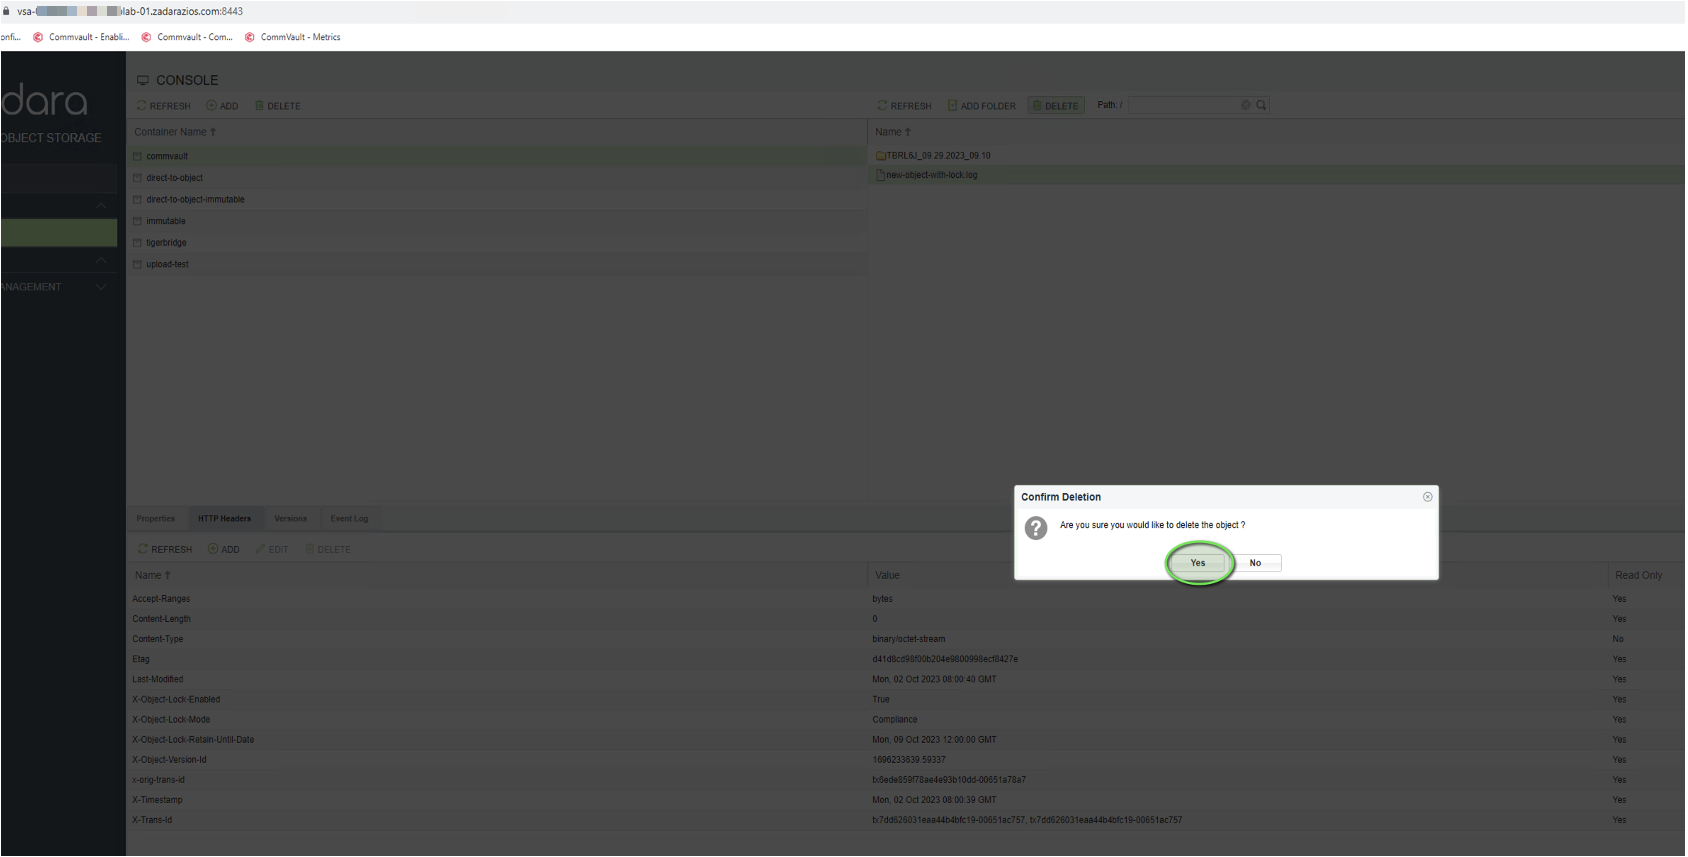
해당 객체는 더 이상 GUI에 나타나지 않습니다.
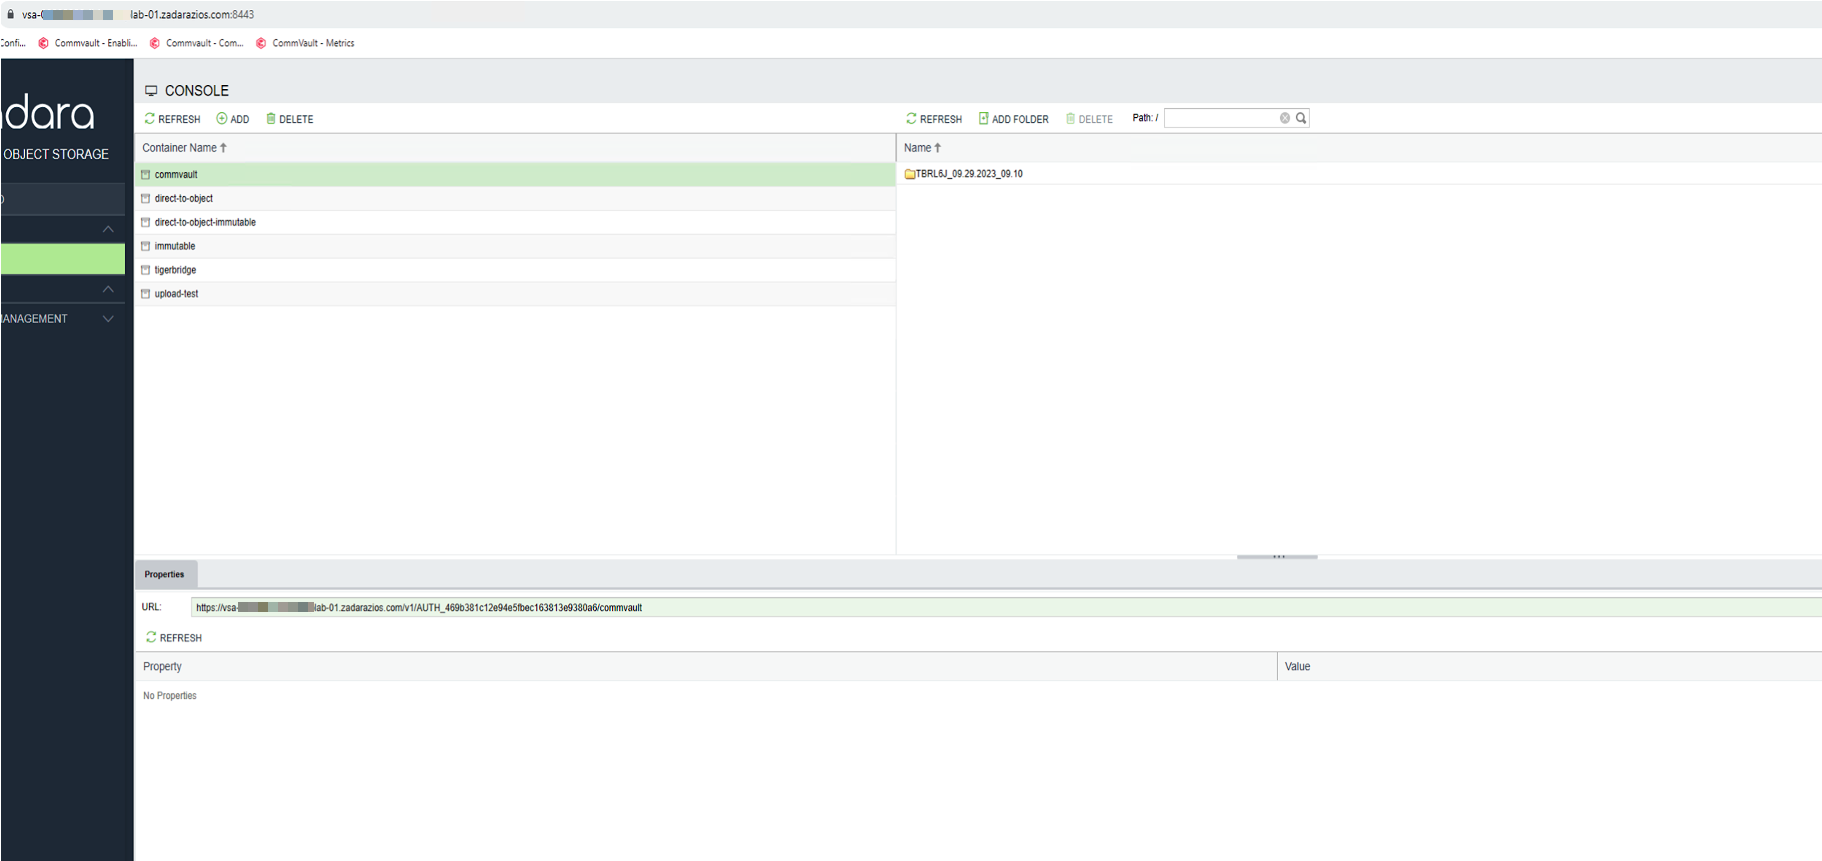
하지만 해당 객체는 여전히 존재하며 CLI에서 볼 수 있습니다(버전 ID는 59337로 끝남):
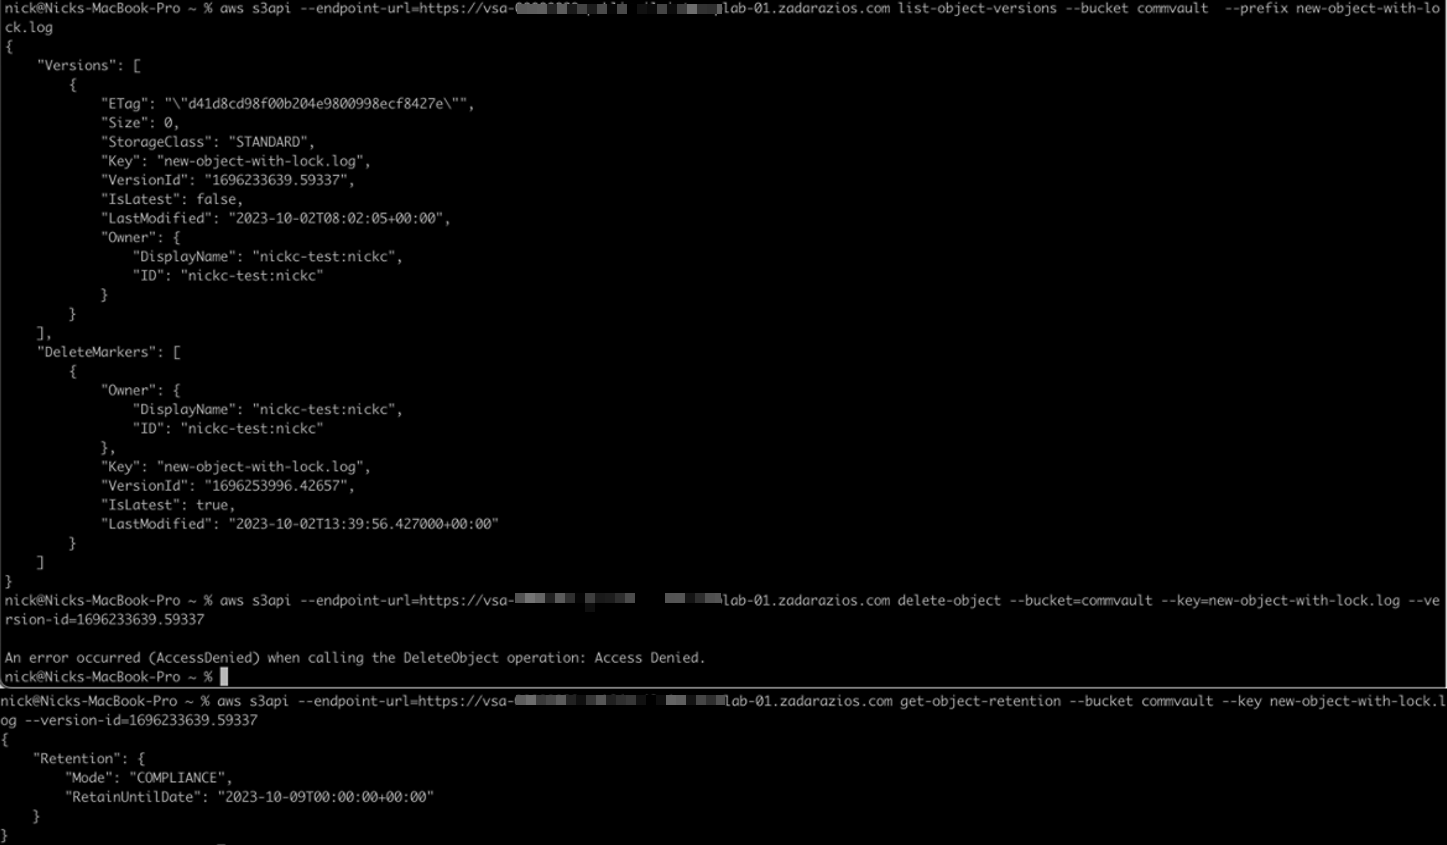
해당 객체가 삭제 마커로 가려졌습니다. 삭제 마커는 공격자나 소프트웨어가 삭제가 성공적으로 수행되었다고 생각하도록 속입니다.
현재 상태에서는 HYCU도 해당 객체를 더 이상 인식하지 못하므로 객체를 복원할 수 없습니다.
숨겨진 객체를 "복구"하려면 삭제 마커를 삭제해야 합니다.
필요한 정보는 AWS 웹사이트에서 확인할 수 있습니다.
삭제 마커가 있는지 확인하려면 다음 명령을 사용하여 특정 객체를 나열하여 "DeleteMarkers"가 존재하고 해당 객체의 최신 버전인지 식별합니다.
aws s3api –엔드포인트-url= 목록-객체-버전 –버킷 –접두사 “ / / ”
예 :
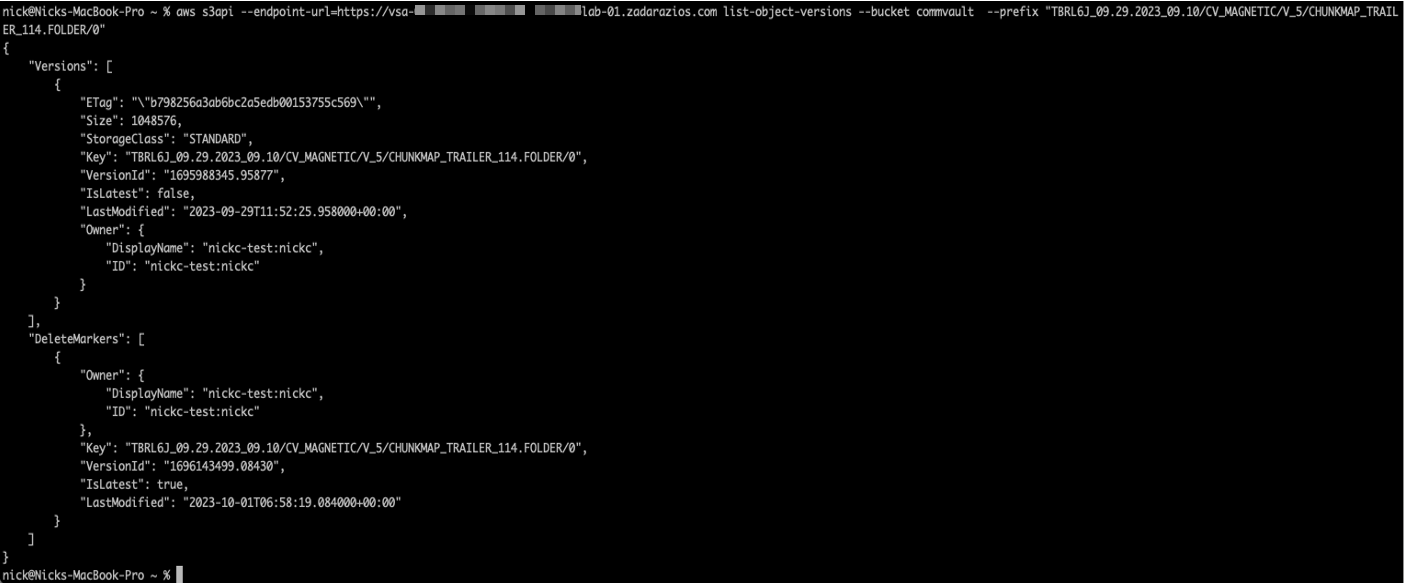
삭제 마커가 존재하는 것이 확인되면 다음 스크립트는 지정된 위치(즉, 모든 것을 포함하는 최상위 폴더)에 있는 모든 삭제 마커를 나열한 다음 삭제합니다.
aws s3api –endpoint-url=<URL> list-object-versions –bucket <bucket-name> –prefix “<Folder>/<sub-folder>/“ –output json –query 'DeleteMarkers[?IsLatest==`true`].[Key, VersionId]' | jq -r '.[] | “–key '\”” + .[0] + “'\” –version-id ” + .[1]' | xargs -L1 aws s3api –endpoint-url= <URL> delete-object –bucket <bucket-name>
(참고: 이를 위해서는 "jq"가 설치되어 있어야 합니다.)
위 스크립트가 실행되는 동안 예상되는 출력은 다음과 같습니다.
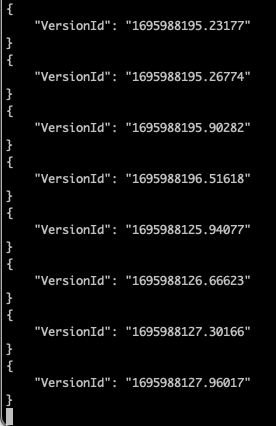
맺음말
HYCU를 Zadara Object Storage 와 통합하면 랜섬웨어와 같은 위협 및 악의적 또는 우발적 삭제로부터 데이터를 보호하는 강력하고 확장 가능하며 변경 불가능한 백업 솔루션을 구축할 수 있습니다. 이러한 조합은 데이터 보안을 보장할 뿐만 아니라 규정 준수 요건을 충족하는 데에도 도움이 됩니다.
변경 불가능한 백업에 투자하는 것은 최신 데이터 보호 전략에서 필수적인 단계입니다. 이 가이드를 따르면 조직의 중요 데이터를 안전하게 보호할 수 있는 완벽한 준비를 갖추게 될 것입니다.